
By use case
Learn
TESTEZ VOS COLLABORATEURS FACE AUX ATTAQUES VOCALES PAR IA
AVANT LES VRAIS ATTAQUANTS
Simulation de vishing pour vos collaborateurs
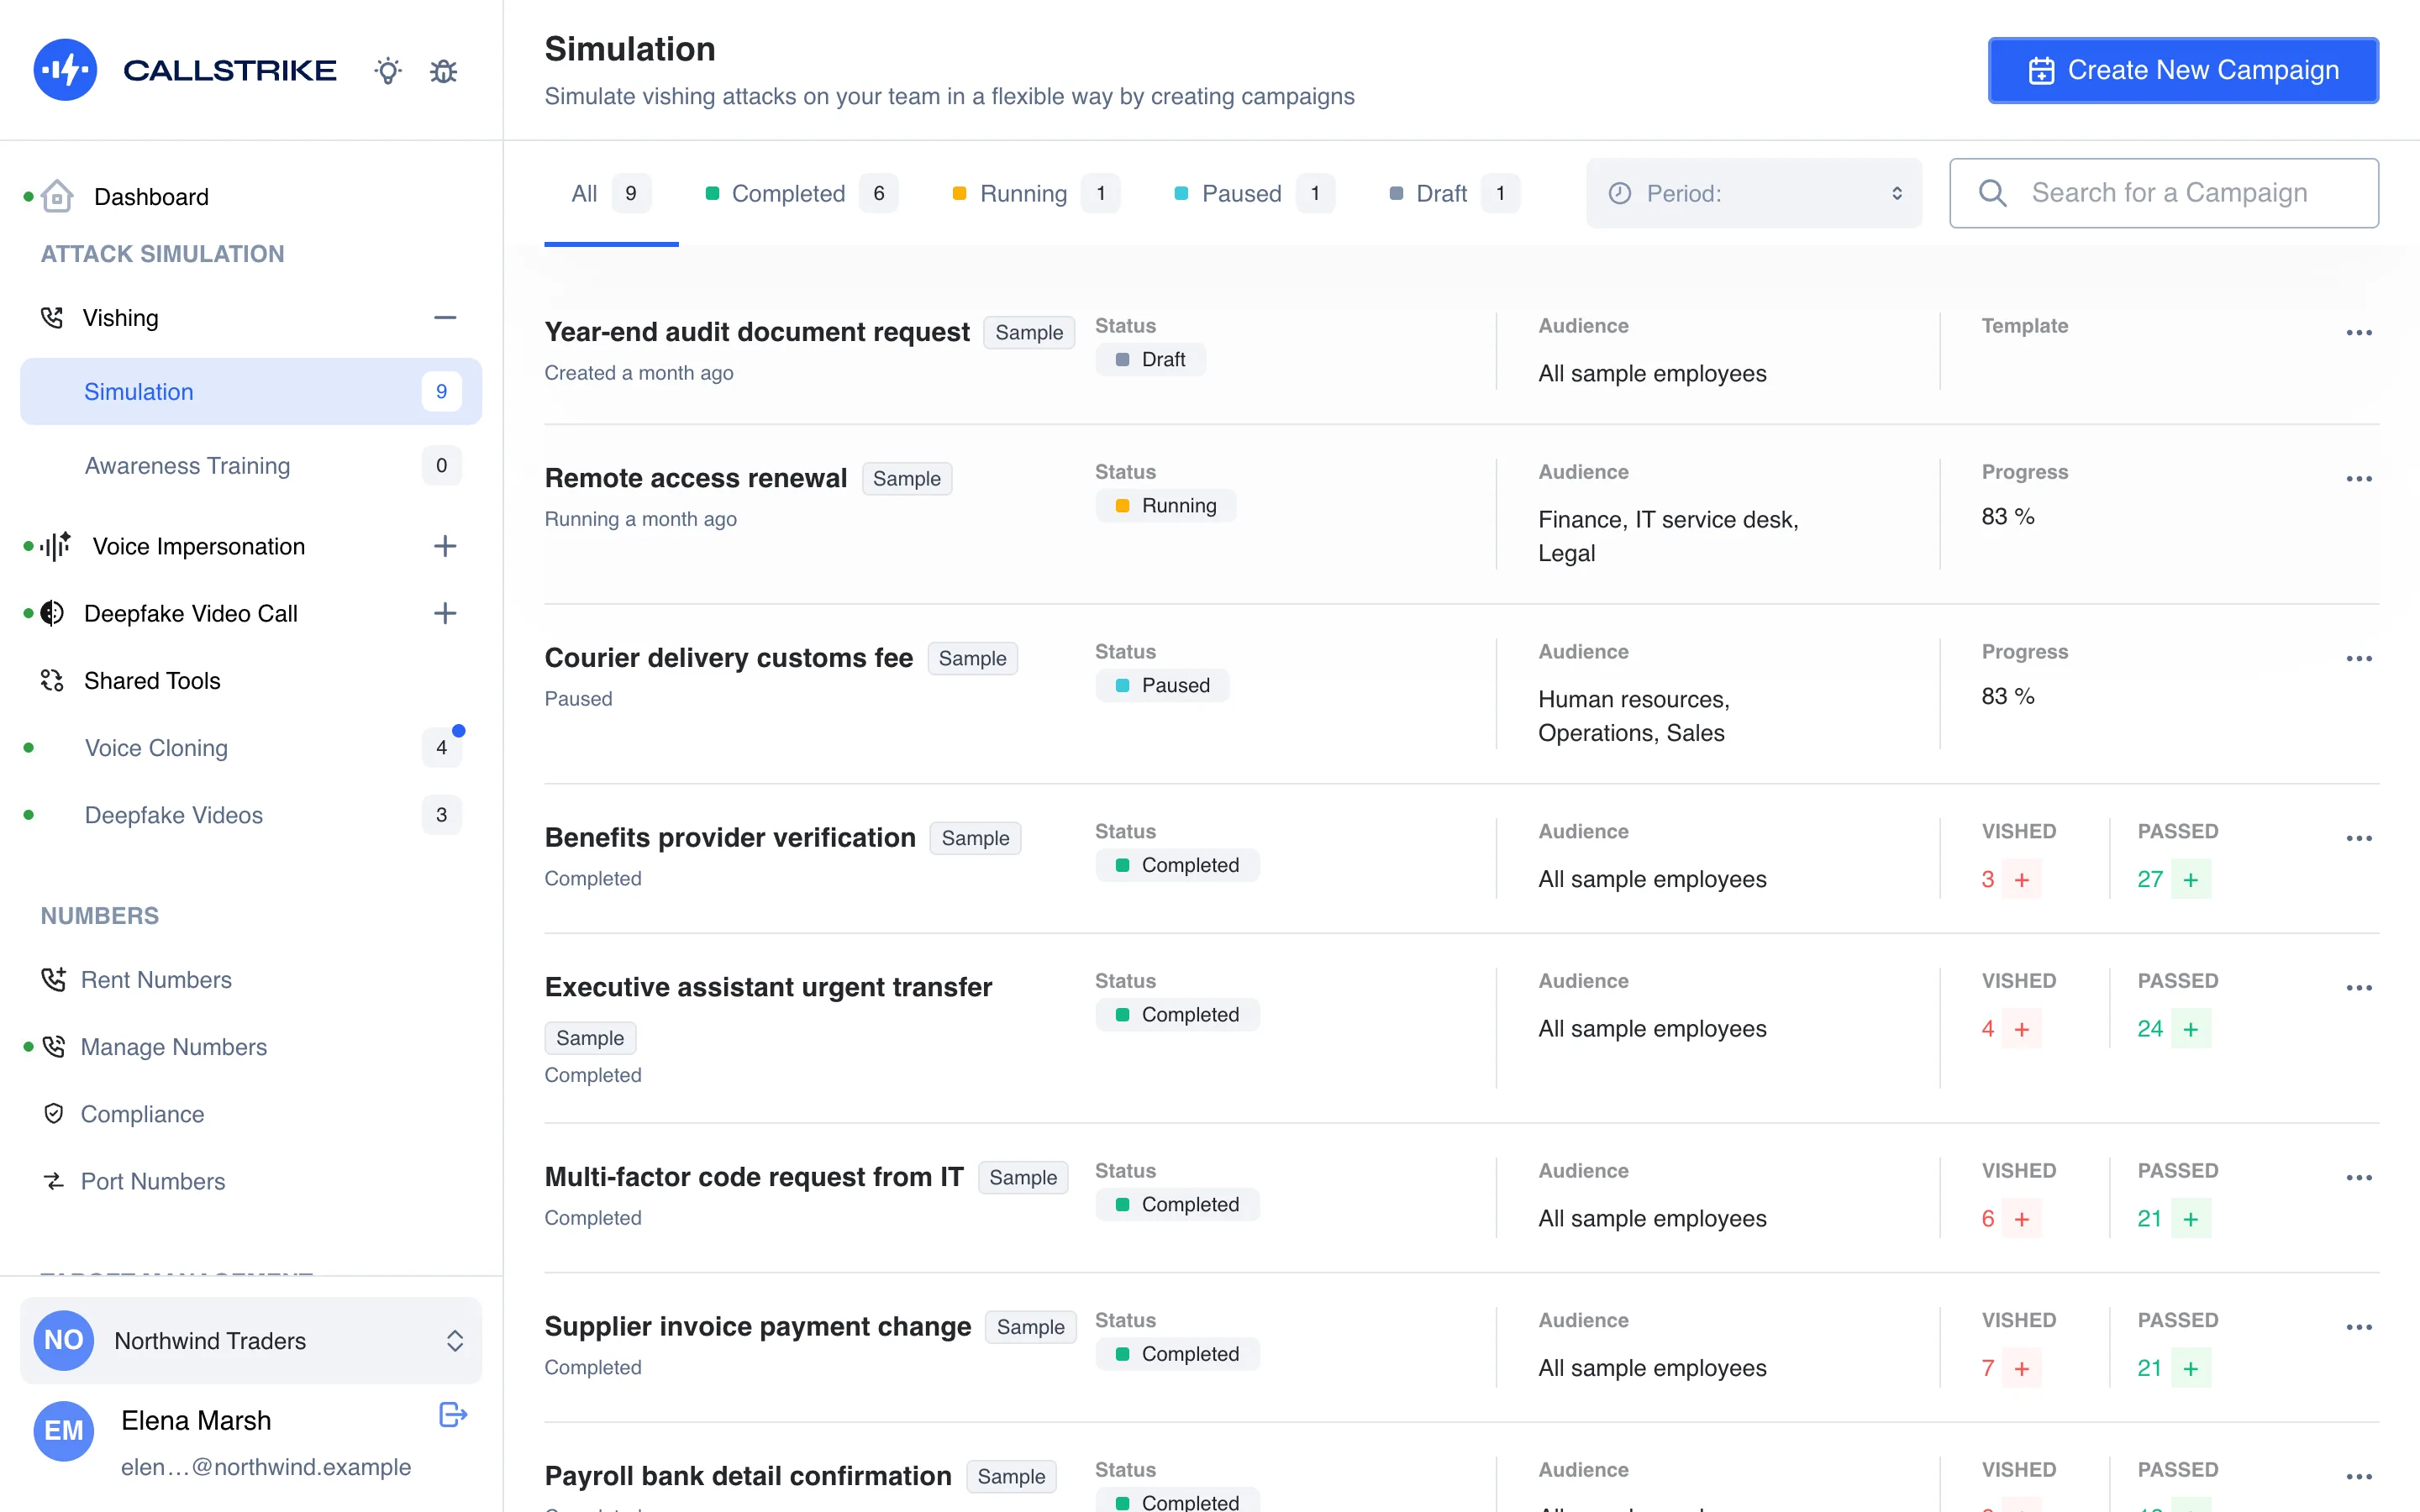
Une simulation de vishing appelle vos collaborateurs comme le ferait un attaquant équipé d'IA : une vraie conversation, un prétexte crédible et un numéro local. Callstrike passe des milliers d'appels en parallèle, toujours avec un consentement préalable, et fait de chaque appel une formation.
350 %
De hausse des attaques de voice phishing par IA depuis 2024
67 %
Des collaborateurs échouent à leur première simulation de vishing
4,2 M$
Coût moyen d'une attaque d'ingénierie sociale réussie
Conçu pour les attaques de l'ère de l'IA
Un appelant IA en direct
Il écoute et répond en temps réel, au lieu de lire un script.
Voix clonées, numéros locaux
Une voix que vos collaborateurs connaissent, depuis un numéro qu'ils décrocheraient.
Deepfake vidéo en direct
Des appels vidéo sur Zoom, Teams, Google Meet et WhatsApp, dans la même plateforme.
Comment se déroule
une simulation de vishing
L'appelant IA mène des conversations réalistes qui s'adaptent à chaque réponse, et mesure
si vos collaborateurs reconnaissent et déjouent une attaque téléphonique convaincante.
ÉTAPE 1
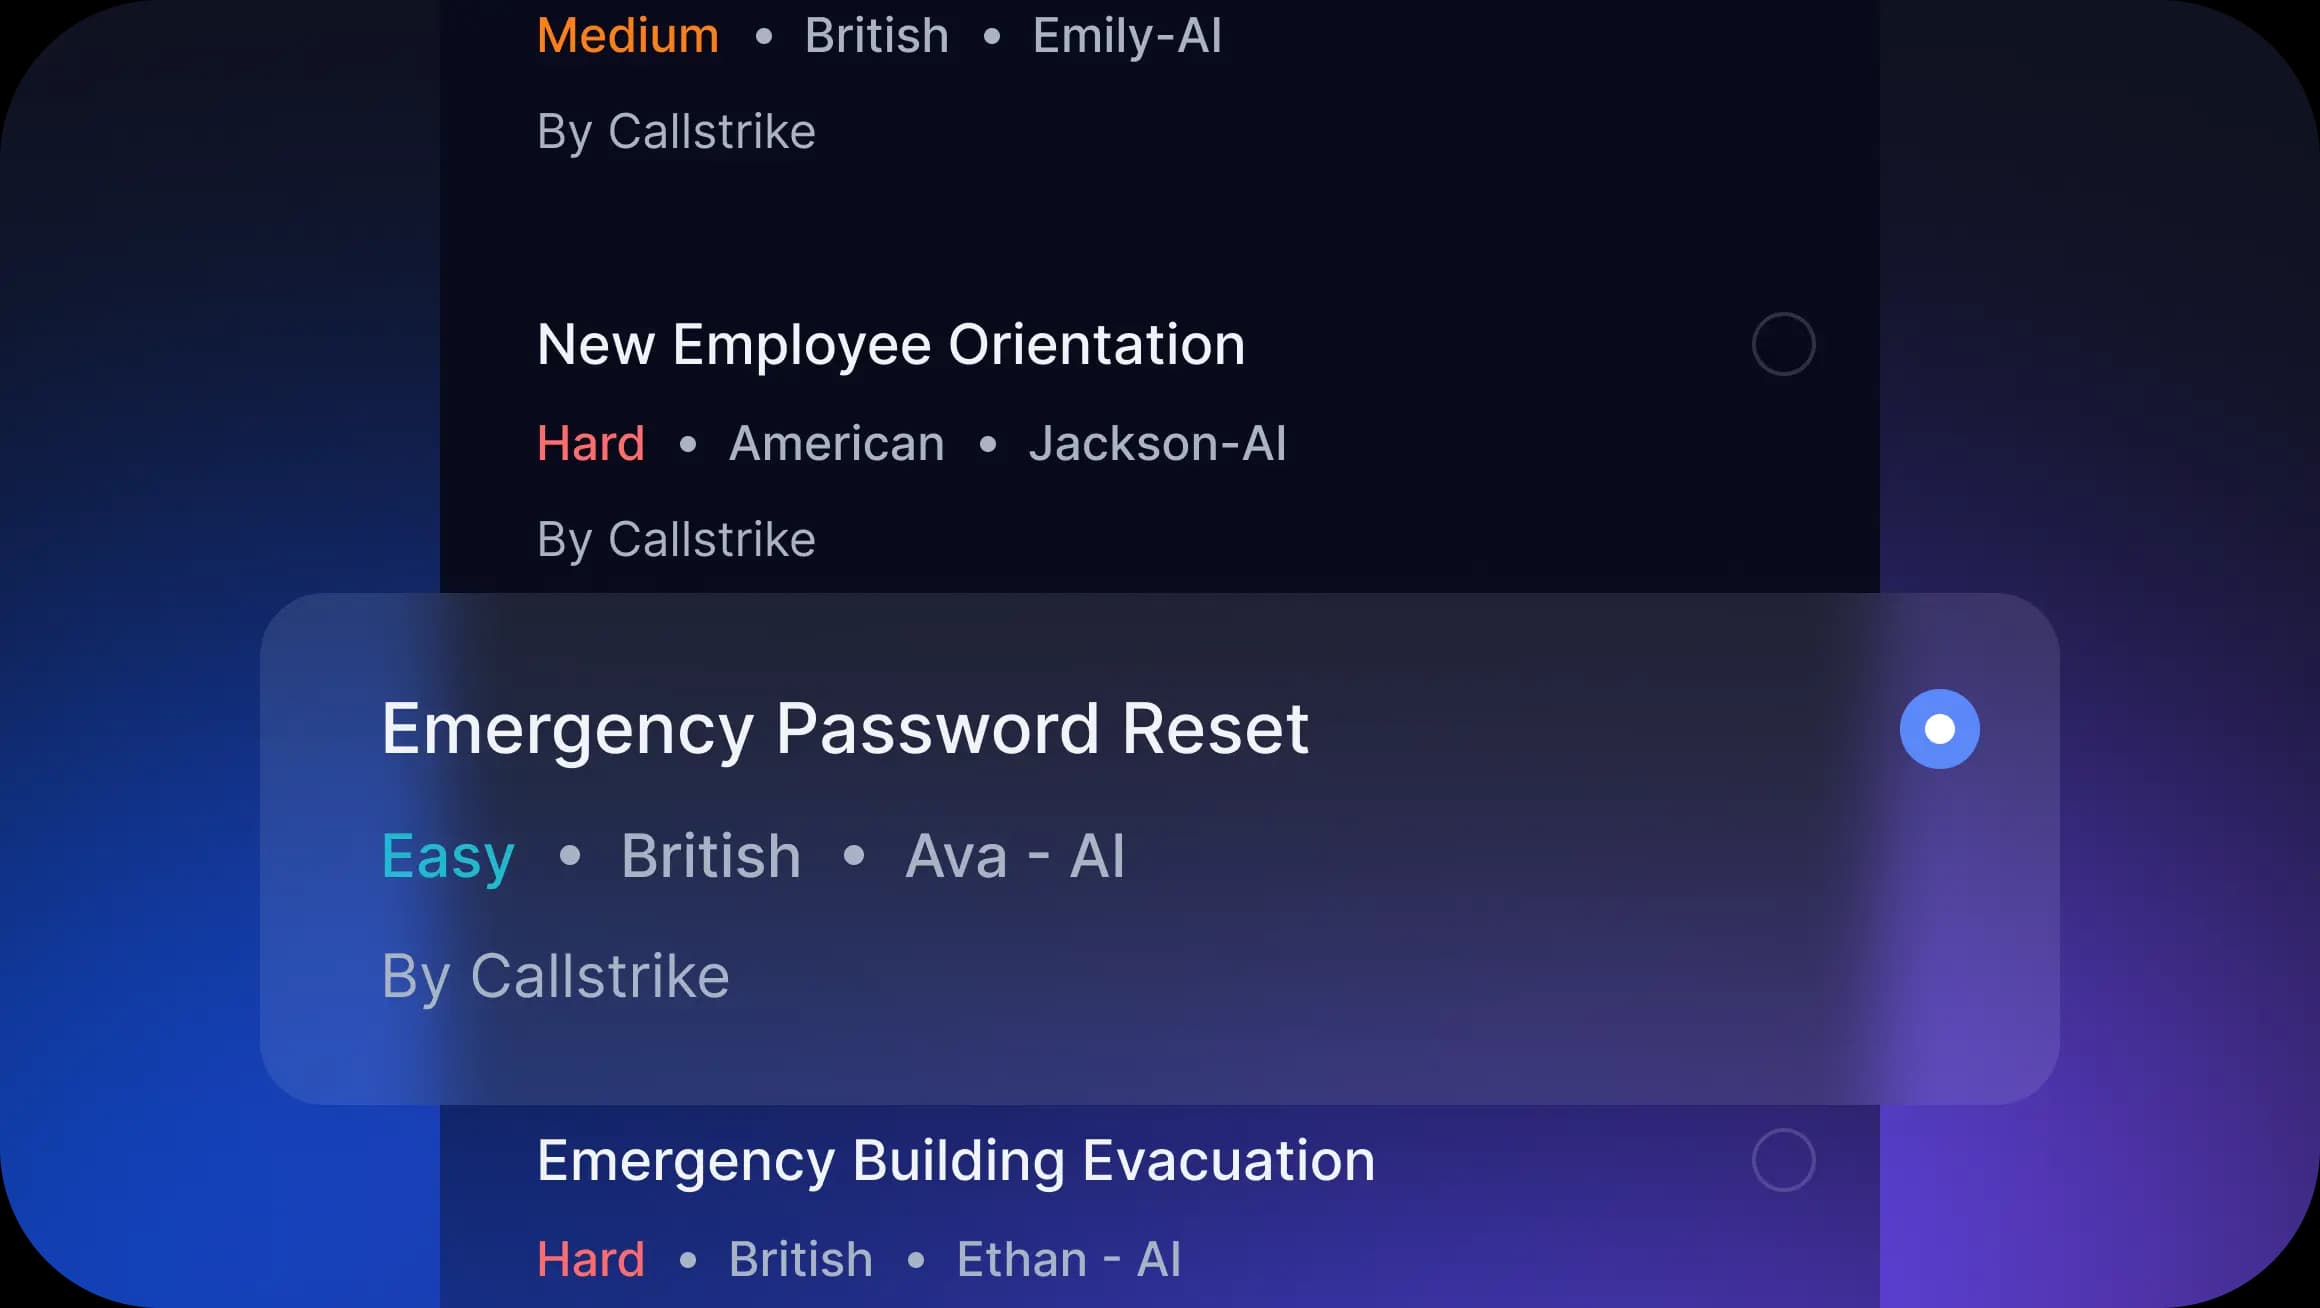
Préparez la campagne
Choisissez un scénario prêt à l'emploi ou rédigez votre propre prétexte. Définissez l'interlocuteur, les services ciblés et ce qui compte comme une réussite.
ÉTAPE 2
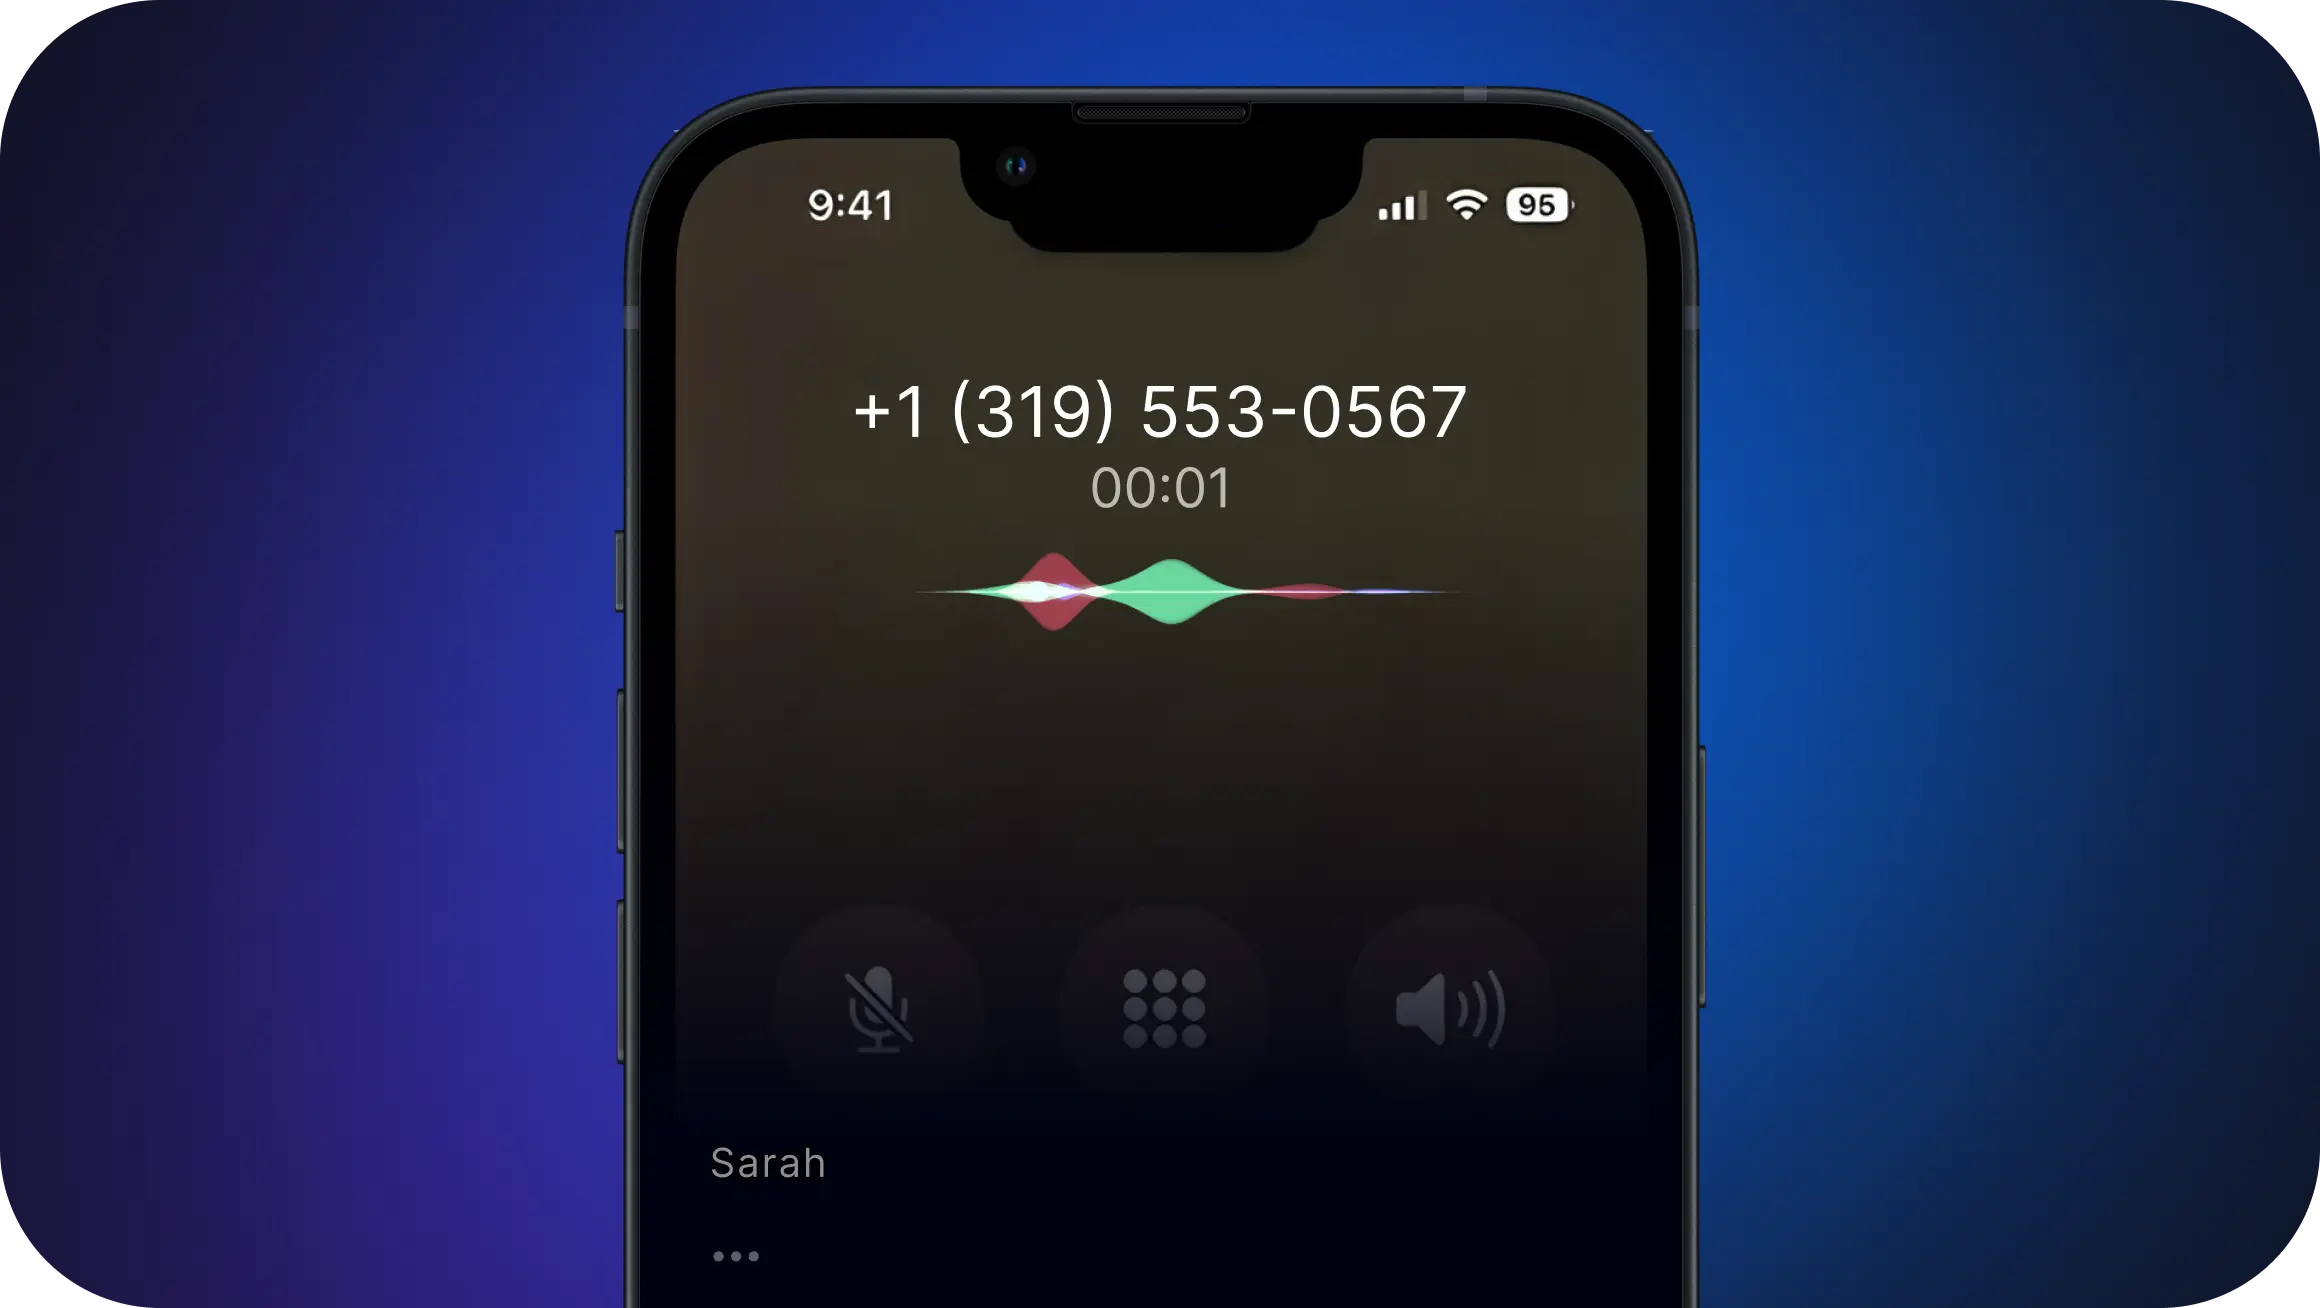
Lancez les appels
L'appelant IA contacte vos collaborateurs en parallèle et mène une conversation naturelle, en français ou dans leur langue, avec la demande qu'un vrai attaquant ferait : un code, un mot de passe ou un virement.
ÉTAPE 3
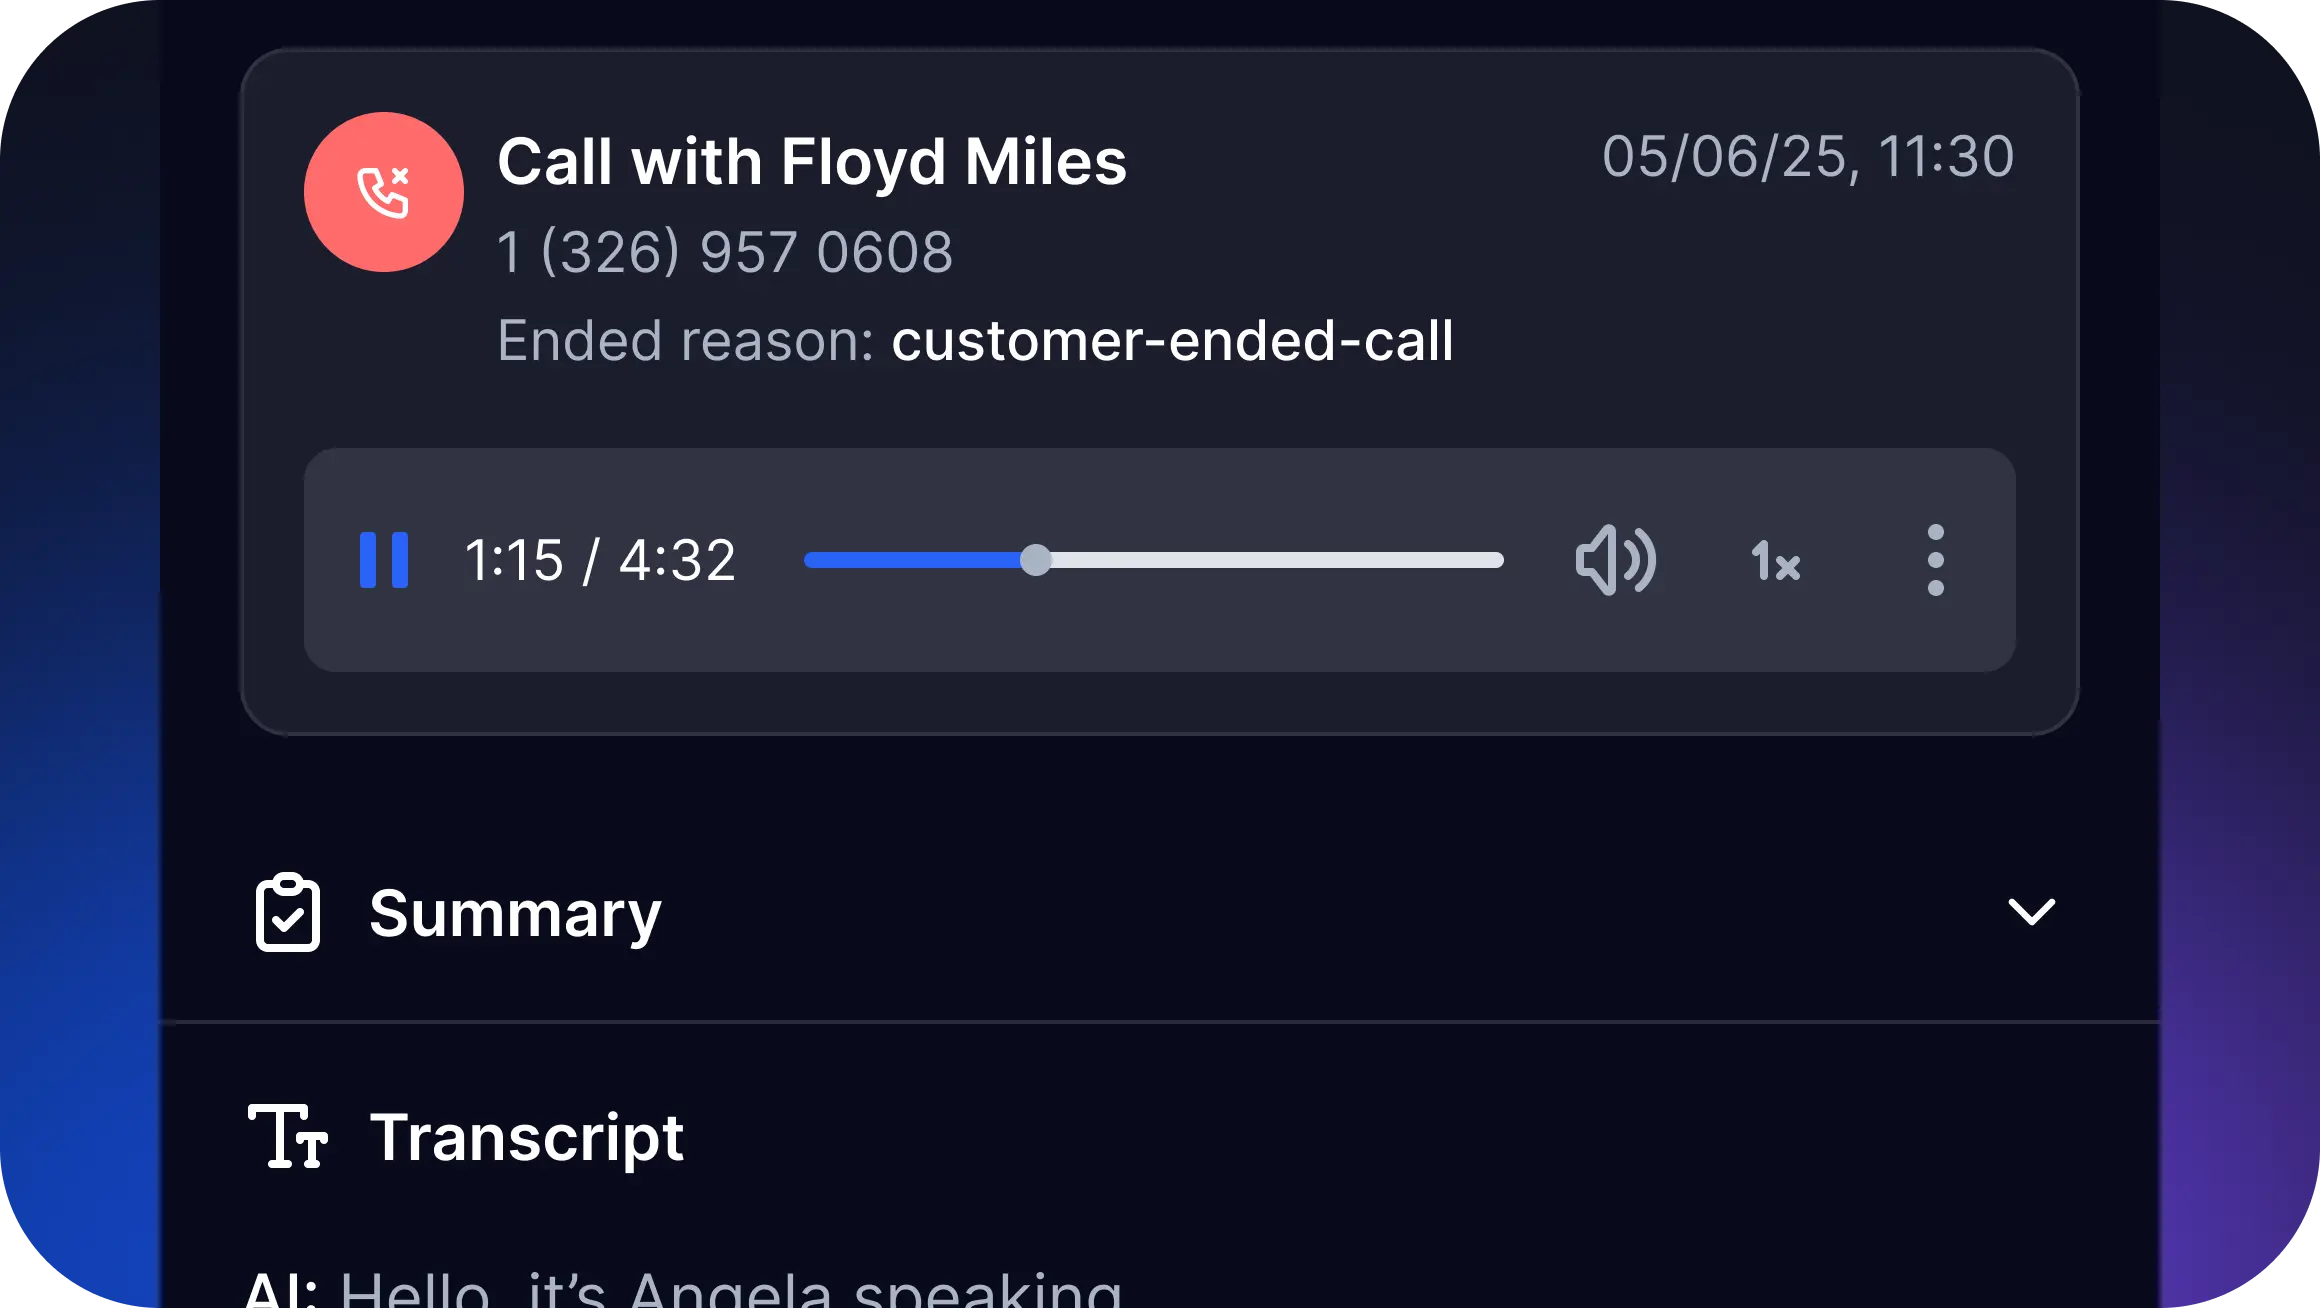
Analysez les résultats
Enregistrements, transcriptions et résultats par collaborateur et par service : qui a cédé, qui a refusé et qui a signalé l'appel.
ÉTAPE 4
Formez de façon ciblée
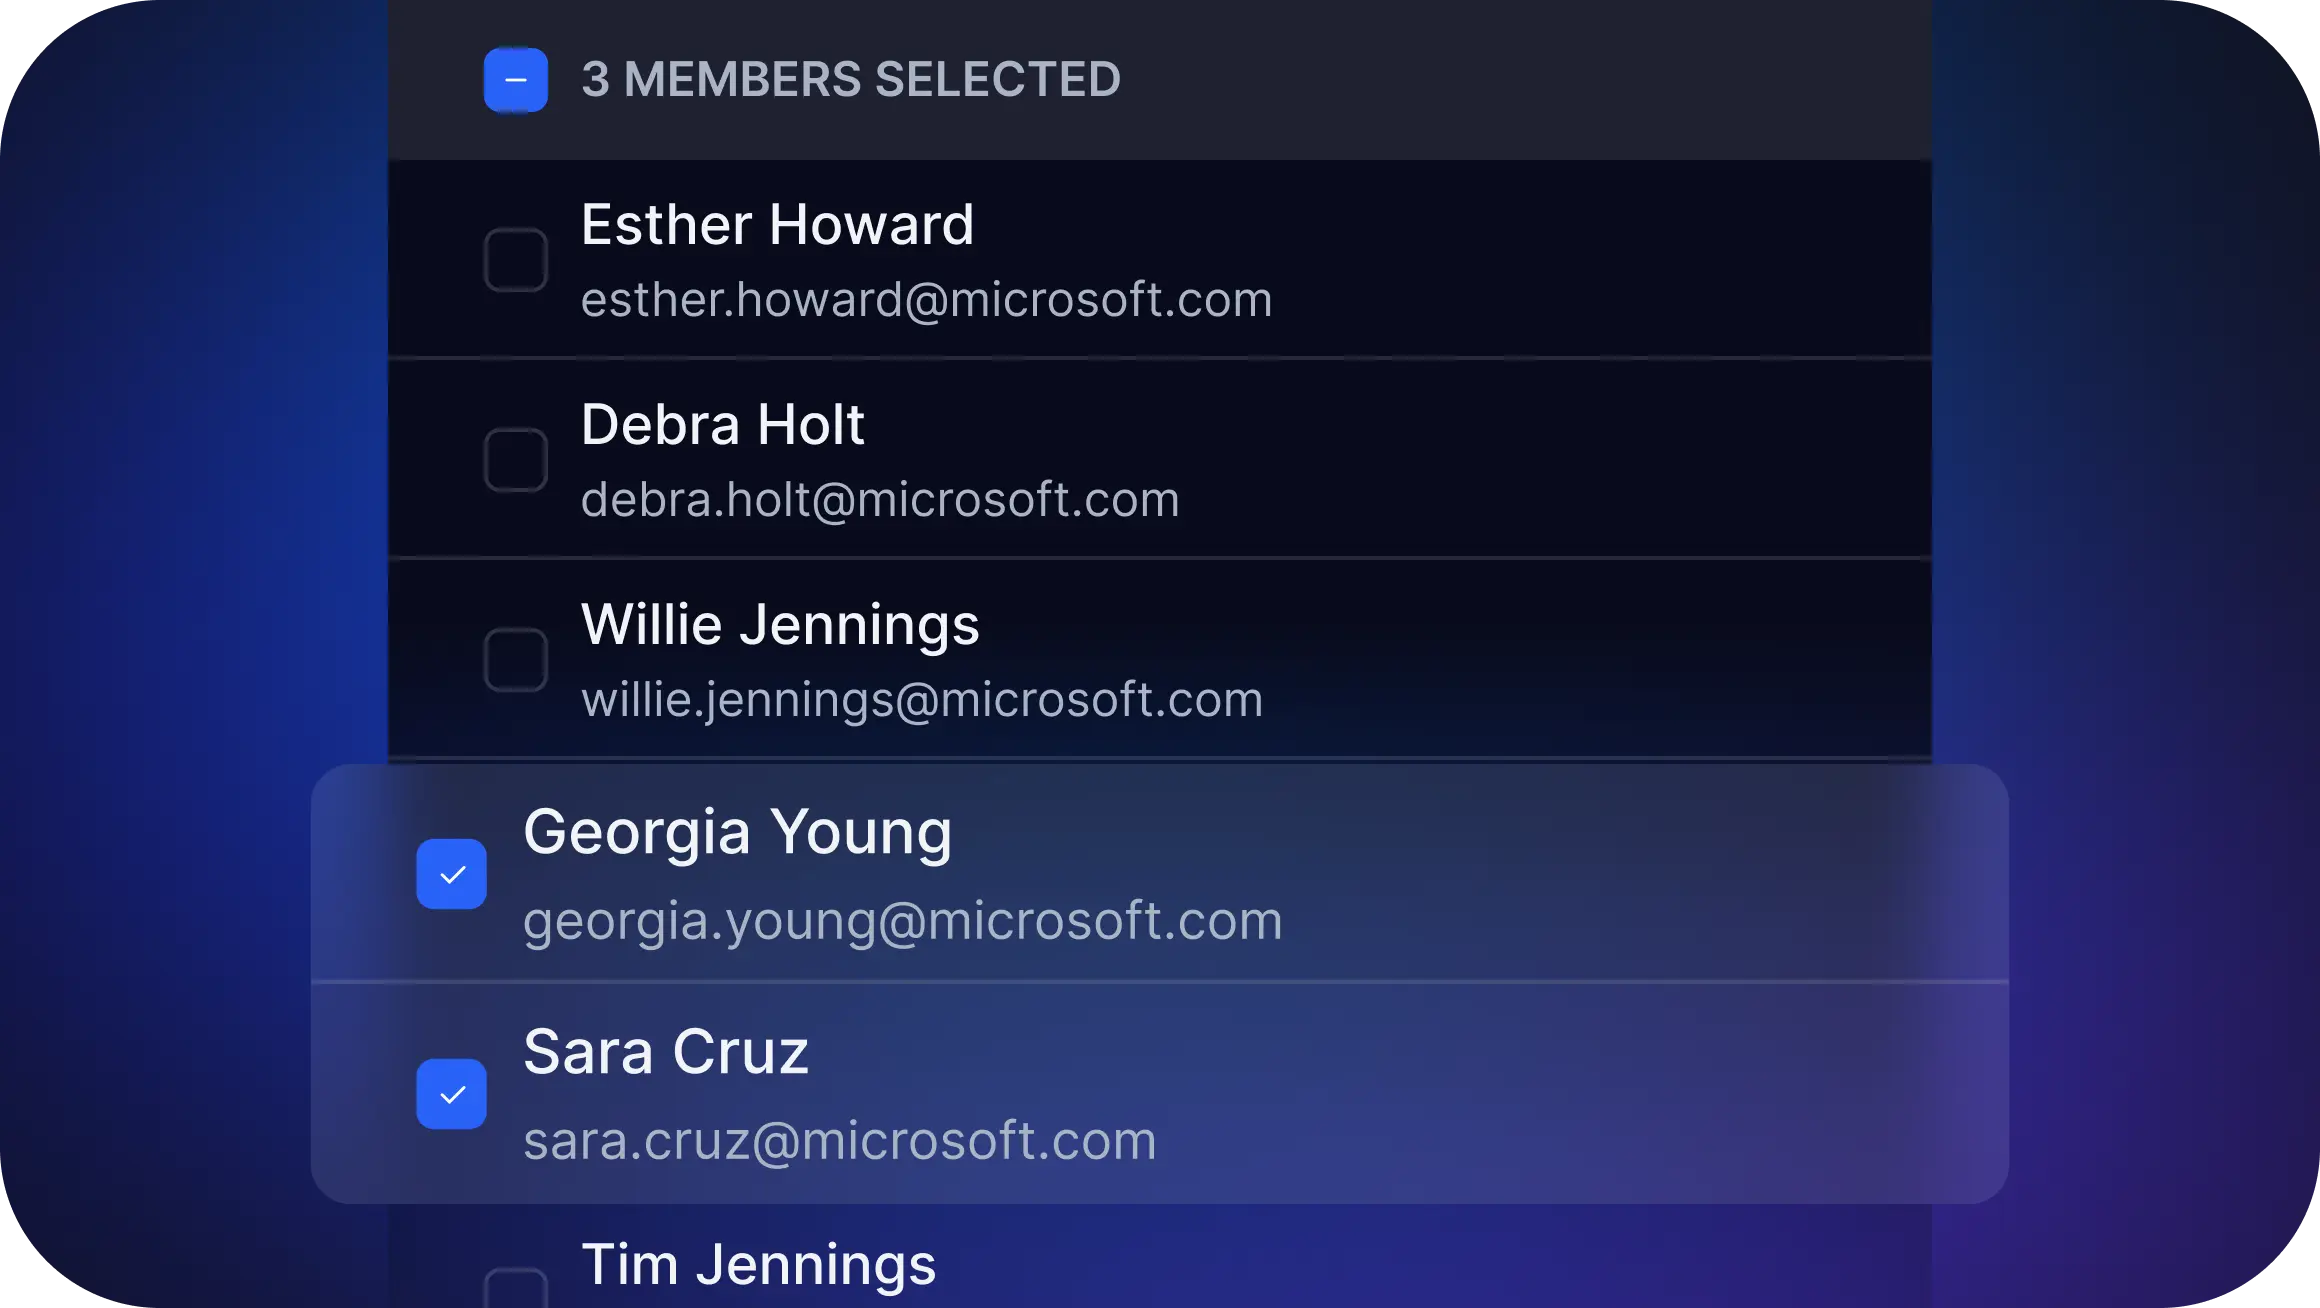
Inscrivez les collaborateurs piégés à une campagne de formation et mesurez les progrès à la campagne suivante.
Deux vecteurs d'attaque
Testez votre organisation avec des appels sortants par IA et avec l'usurpation de voix en direct,
les deux techniques de vishing les plus utilisées par les vrais attaquants.
Vishing sortant
L'appelant IA contacte vos collaborateurs en se faisant passer pour le support informatique qui réinitialise un mot de passe, un fournisseur qui confirme des coordonnées bancaires ou un service interne qui demande des données sensibles.
Usurpation de voix en direct
Un opérateur formé parle à vos collaborateurs en temps réel avec la voix clonée d'un dirigeant ou d'un fournisseur, et s'adapte à chaque réponse comme le ferait un vrai attaquant.
Une plateforme de simulation de vishing pour les grandes organisations
Tout ce dont votre équipe sécurité a besoin pour lancer, piloter et déployer des campagnes de voice phishing par IA
à l'échelle de l'entreprise, sans matériel ni GPU.
Conversations IA réalistes
Des modèles de langage mènent une conversation naturelle qui s'adapte en temps réel à ce que dit le collaborateur.
Scénarios sur mesure
Rédigez vos propres scénarios : qui appelle, pourquoi et ce que l'appelant cherche à obtenir. Chaque scénario est vérifié par une politique de contenu avant d'être enregistré.
Bruit de fond réaliste
Un aéroport, un café ou un open space en arrière-plan rend l'appel encore plus crédible.
Numéros locaux
Obtenez des numéros locaux dans plus de 40 pays directement dans la plateforme, dont la France et la Belgique.
Présentation du numéro
Affichez un numéro crédible, pour que vos collaborateurs décrochent comme ils le feraient face à un vrai appelant.
Analyses détaillées
Chaque appel avec son enregistrement, sa transcription et son résultat, pour voir où se situe le risque.
Qui utilise
la simulation de vishing
De l'intégration des nouveaux arrivants jusqu'au comité de direction, les équipes de toute l'organisation
s'appuient sur Callstrike pour garder une longueur d'avance sur les arnaques vocales par IA.
Programmes de sensibilisation
Intégrez les simulations de vishing à votre programme de sensibilisation pour entretenir la vigilance de vos collaborateurs.
Preuves de conformité
Montrez aux auditeurs et aux régulateurs que vous testez réellement la résistance de vos collaborateurs aux attaques par IA.
Nouveaux arrivants
Testez les nouveaux collaborateurs dès leurs premiers mois, pour que les bons réflexes s'installent dès le premier jour.
Comparaison entre services
Comparez les services entre eux et concentrez la formation et le budget là où le risque est le plus élevé.
Questions fréquentes
Une simulation de vishing est un faux appel, encadré et consenti, passé à vos propres collaborateurs pour voir s'ils communiquent une information ou font une action risquée lorsqu'un interlocuteur convaincant le leur demande. Callstrike passe l'appel avec une voix IA qui mène une vraie conversation, enregistre le résultat, puis informe le collaborateur qu'il s'agissait d'une simulation : l'appel devient une formation.
Un test de voice phishing est une campagne de simulation : l'appelant IA contacte un groupe de collaborateurs choisi et mesure qui communique une information, qui refuse et qui signale l'appel. Les équipes en lancent un pour établir un point de départ, puis le répètent pour mesurer les progrès.
Oui. L'appelant IA mène la conversation en français, ou dans la langue du collaborateur, depuis un numéro local et autour d'un prétexte que vous choisissez, comme le support informatique ou le service paie.
Les collaborateurs donnent leur consentement avant tout appel. L'appelant IA s'arrête dès qu'un collaborateur le lui demande. À la fin, le collaborateur apprend qu'il s'agissait d'une simulation, pendant l'appel, par un e-mail de sensibilisation, ou les deux. Les scénarios fondés sur la menace, l'extorsion ou la détresse sont bloqués avant même d'être enregistrés.
Un appel depuis un numéro local. L'interlocuteur se présente comme quelqu'un de plausible, par exemple le support informatique, le service paie ou un livreur, et demande ce qu'un attaquant voudrait obtenir. Ceux qui refusent ou signalent l'appel réussissent le test. Dans tous les cas, ils apprennent ce qui aurait dû les alerter.
Oui. Avec l'usurpation de voix en direct, un opérateur formé parle avec la voix clonée d'un dirigeant, par exemple, et s'adapte à chaque réponse comme le ferait un vrai attaquant.
Oui, lorsque l'organisation l'autorise et la documente correctement. Vous testez vos propres collaborateurs, avec leur consentement, et la plateforme intègre la gestion des consentements pour le démontrer.
Pour aller plus loin
Formation au vishing pour vos collaborateurs
Comment fonctionne la formation et ce que les collaborateurs retiennent d'un vrai appel.
GuideQu'est-ce que le vishing ?
Le déroulé d'un appel de vishing, ce que l'IA a changé et les signaux d'alerte.
RéglementationLe vishing et le droit en France
La position sourcée pour la France, en anglais.
Prêt à tester vos défenses
face aux attaques vocales ?
Lancez votre première simulation de vishing en une journée. Aucun matériel :
tout fonctionne dans votre navigateur.