
TEST JE MEDEWERKERS OP AI-TELEFOONFRAUDE
VOORDAT ECHTE AANVALLERS DAT DOEN
Vishing-simulatie voor medewerkers
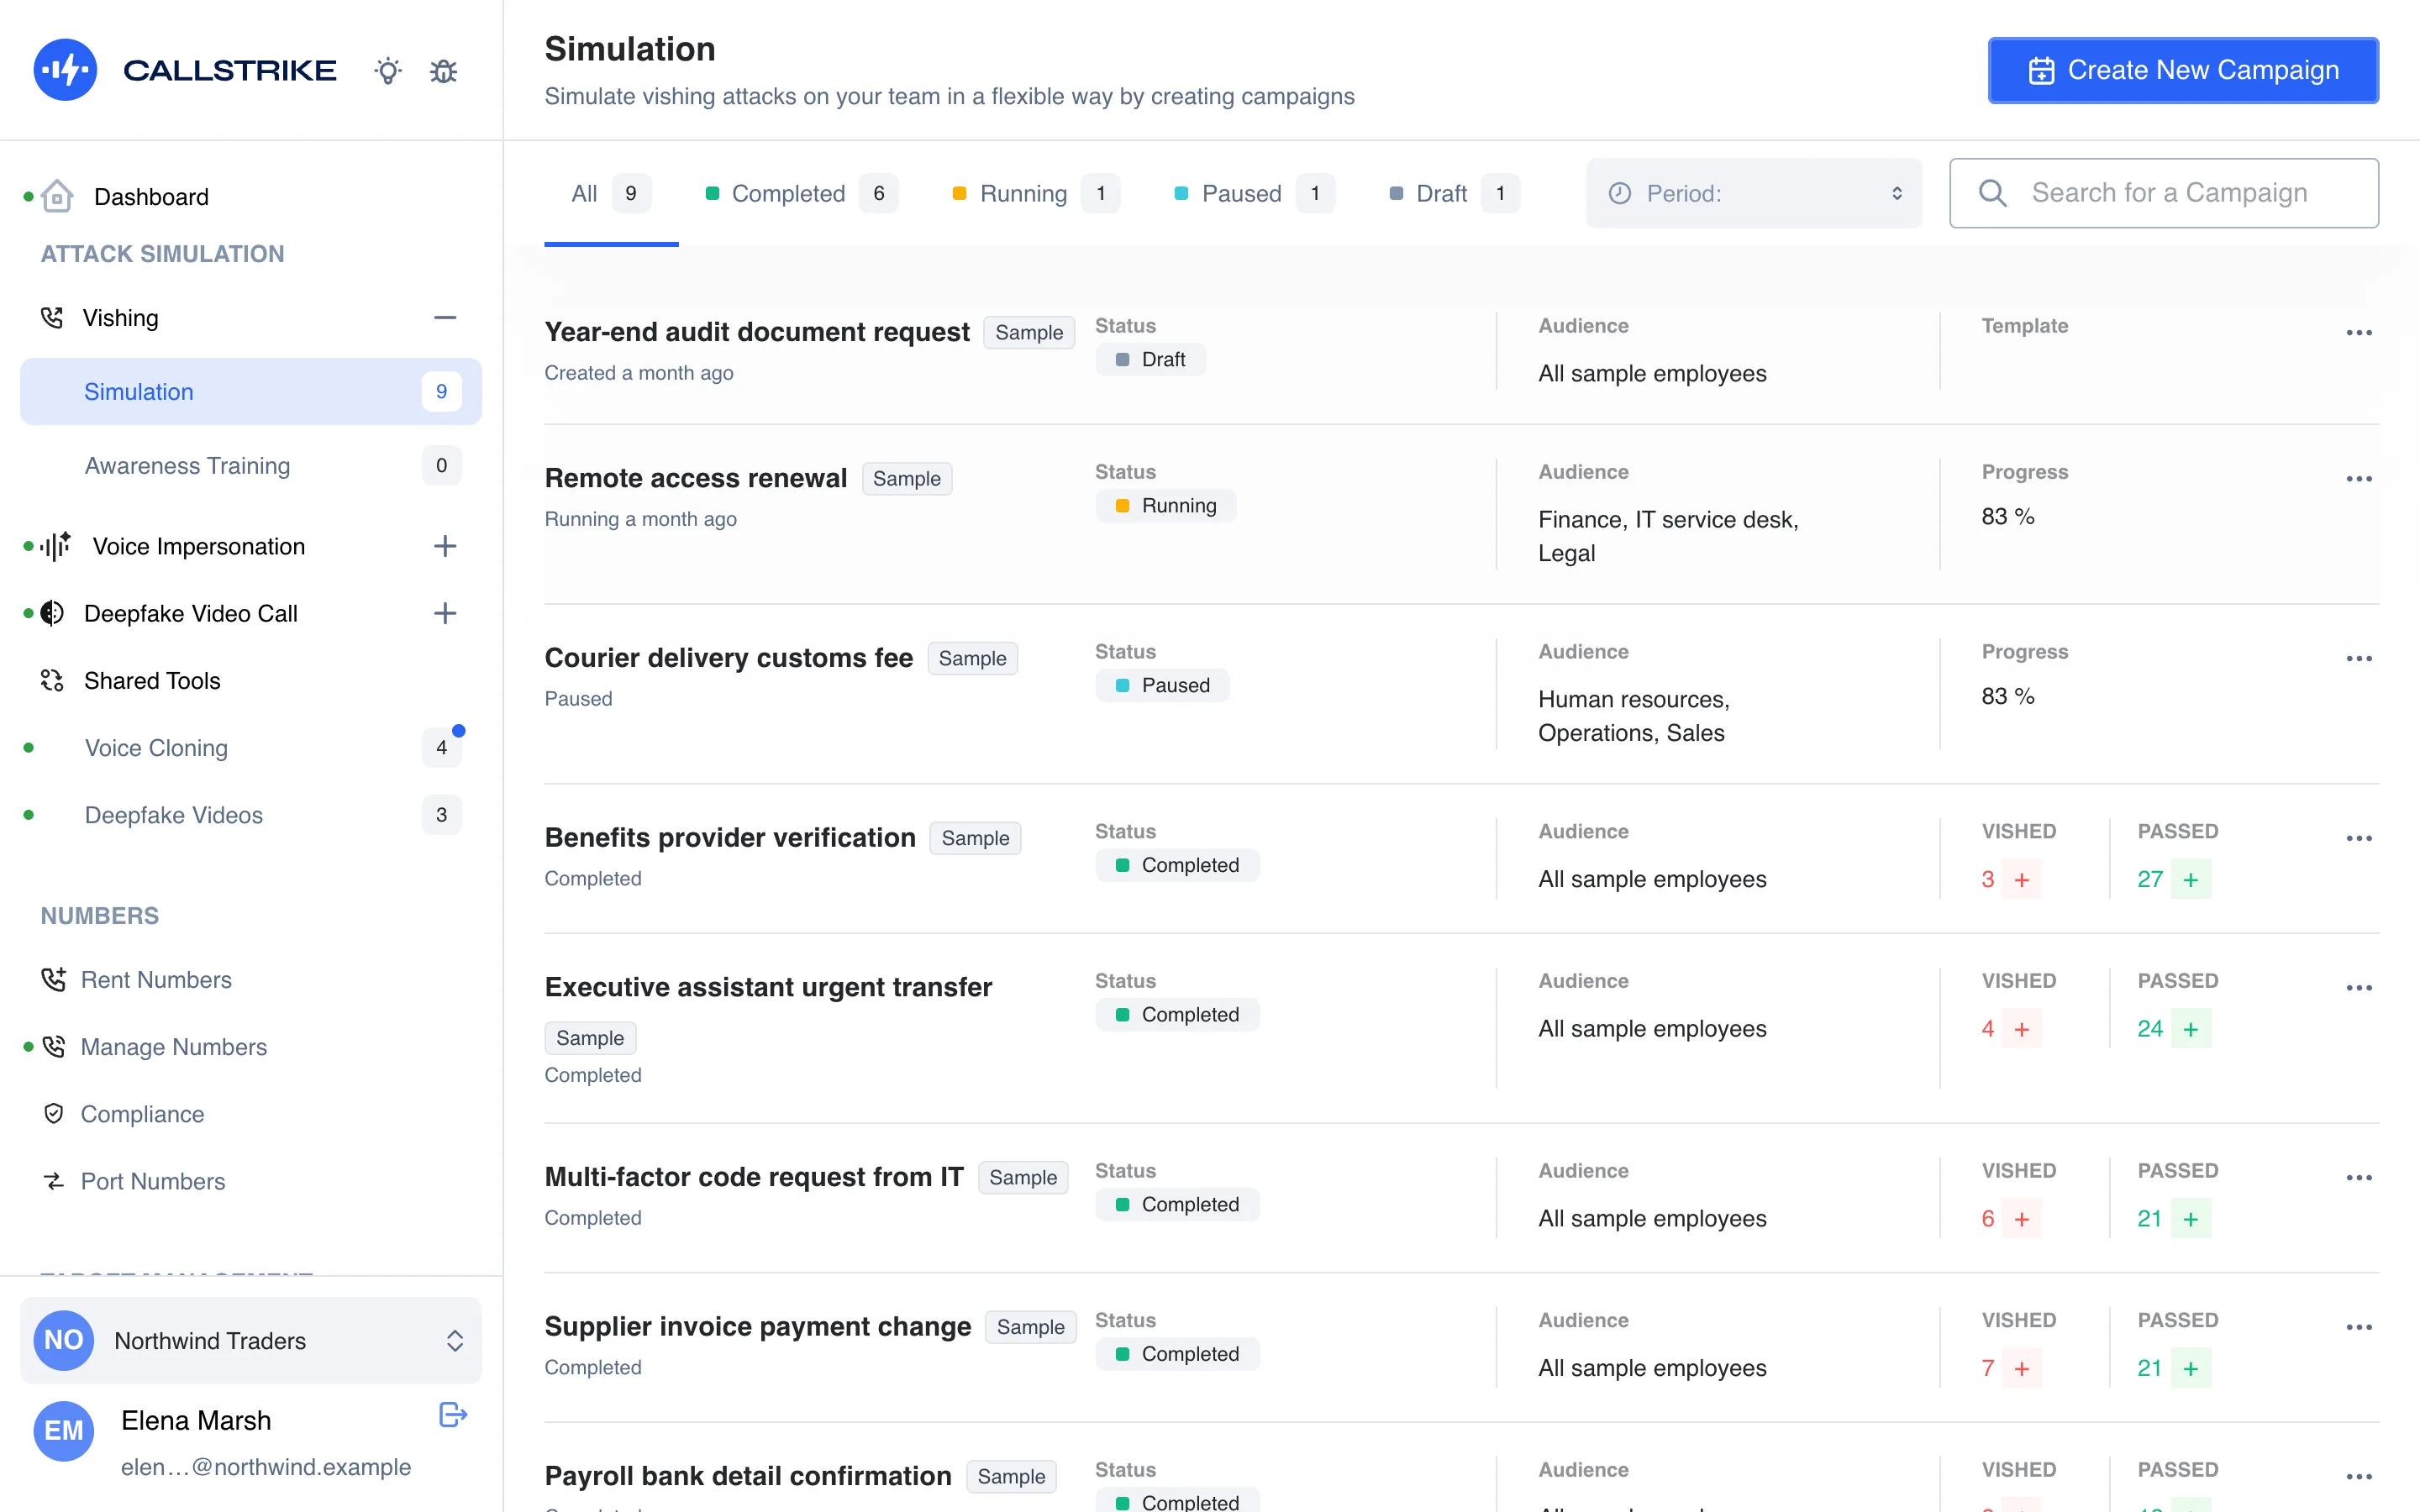
Een vishing-simulatie belt je medewerkers zoals een aanvaller met AI dat zou doen: een natuurlijk gesprek, een geloofwaardig voorwendsel en een lokaal nummer. Callstrike voert duizenden van deze gesprekken tegelijk, altijd met toestemming vooraf, en maakt van elk gesprek een les.
350%
Meer telefoonfraude met AI-stemmen sinds 2024
67%
Van de medewerkers zakt voor de eerste vishing-simulatie
$4,2 mln
Gemiddelde schade van een geslaagde social-engineeringaanval
Gebouwd voor aanvallen met AI
Een AI-beller die luistert
Hij reageert direct op wat iemand zegt, in plaats van een script voor te lezen.
Gekloonde stemmen, lokale nummers
Een stem die je medewerkers kennen, vanaf een nummer dat ze zouden opnemen.
Live deepfake-video
Videogesprekken via Zoom, Teams, Google Meet en WhatsApp, in hetzelfde platform.
Zo werkt een
vishing-simulatie
De AI-beller voert realistische gesprekken die zich aanpassen aan elk antwoord, en laat zien
of medewerkers een overtuigende telefoonaanval herkennen en weerstaan.
STAP 1
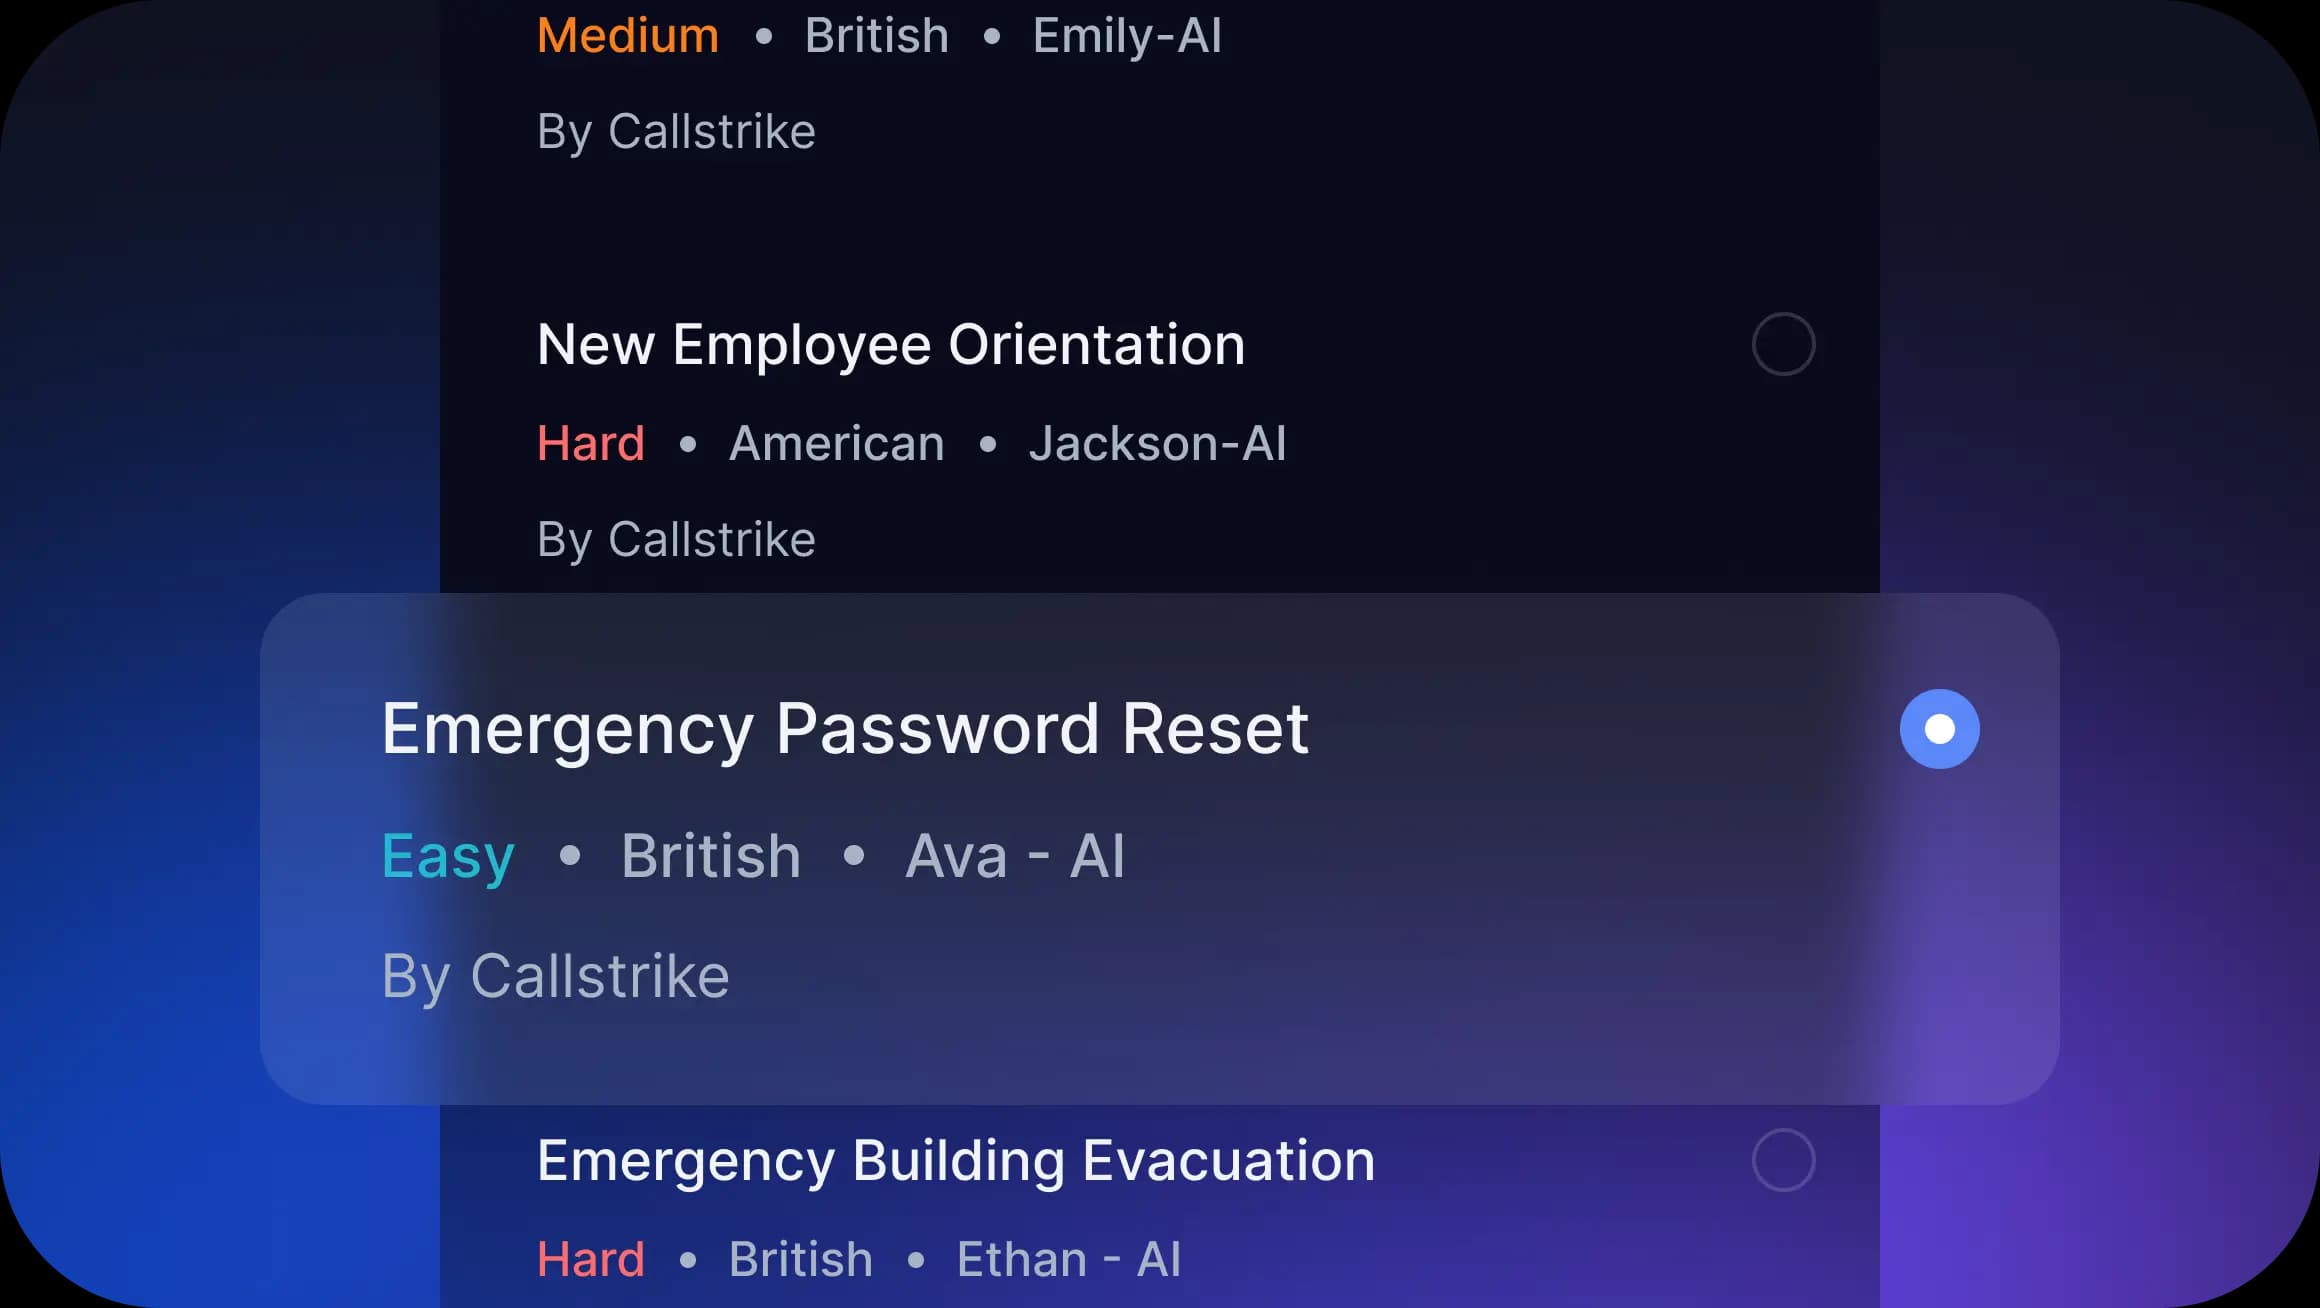
Stel je campagne samen
Kies een kant-en-klaar scenario of schrijf je eigen voorwendsel. Bepaal wie er belt, welke afdelingen je test en wat als geslaagd telt.
STAP 2
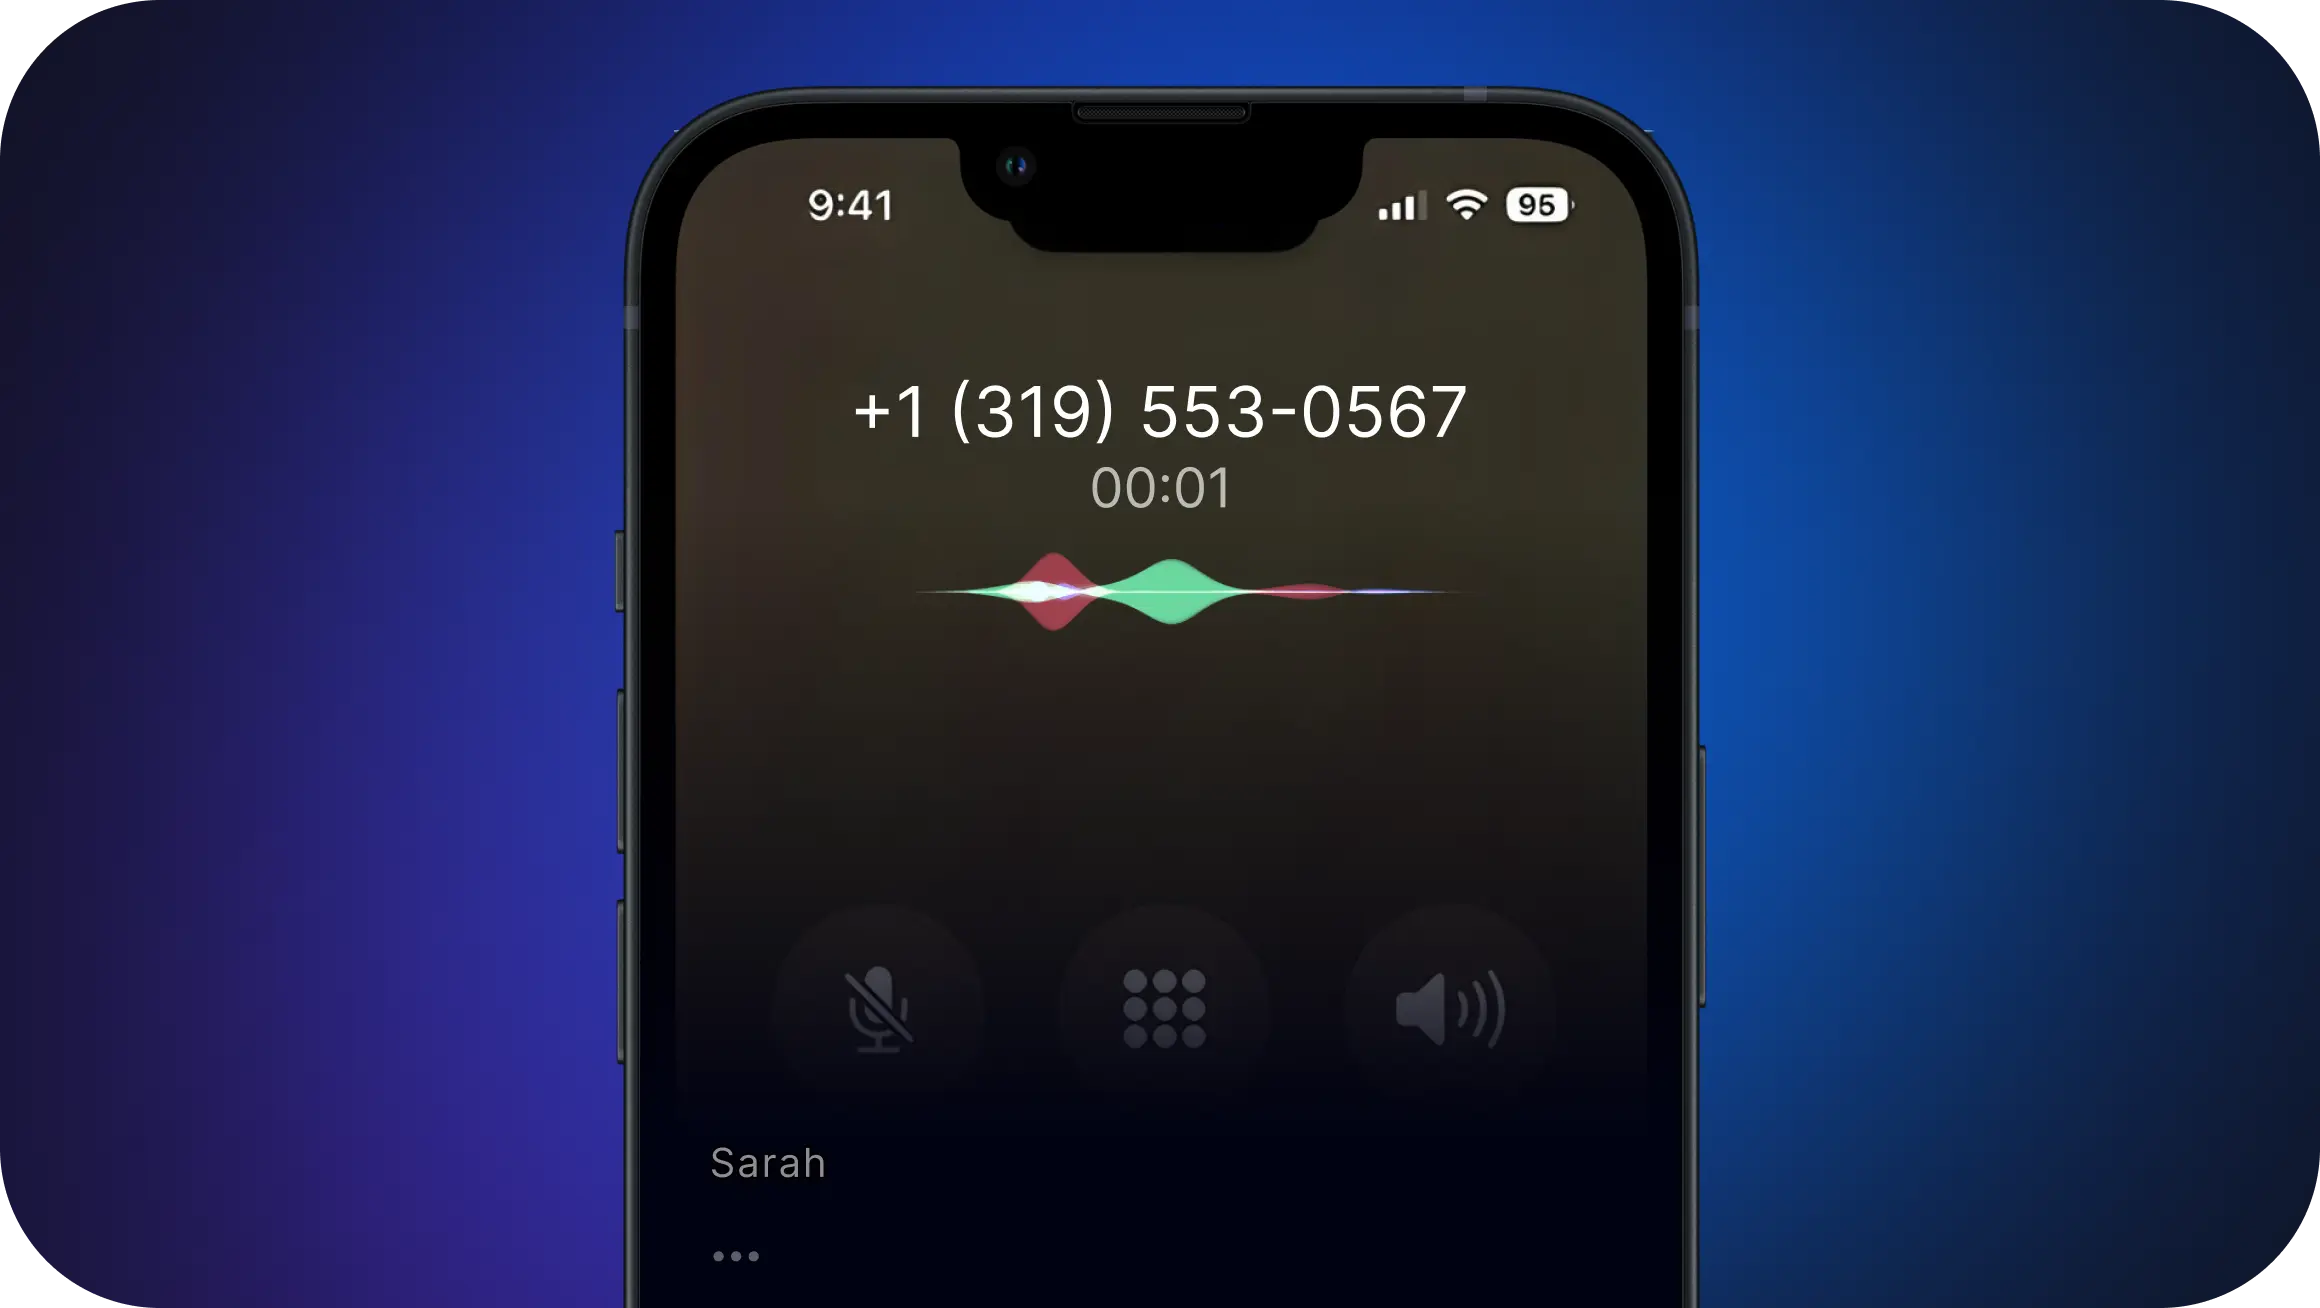
Bel op schaal
De AI-beller belt je medewerkers tegelijk en voert een natuurlijk gesprek, in het Nederlands of een andere taal, met de vraag die een echte aanvaller zou stellen: een code, een wachtwoord of een betaling.
STAP 3
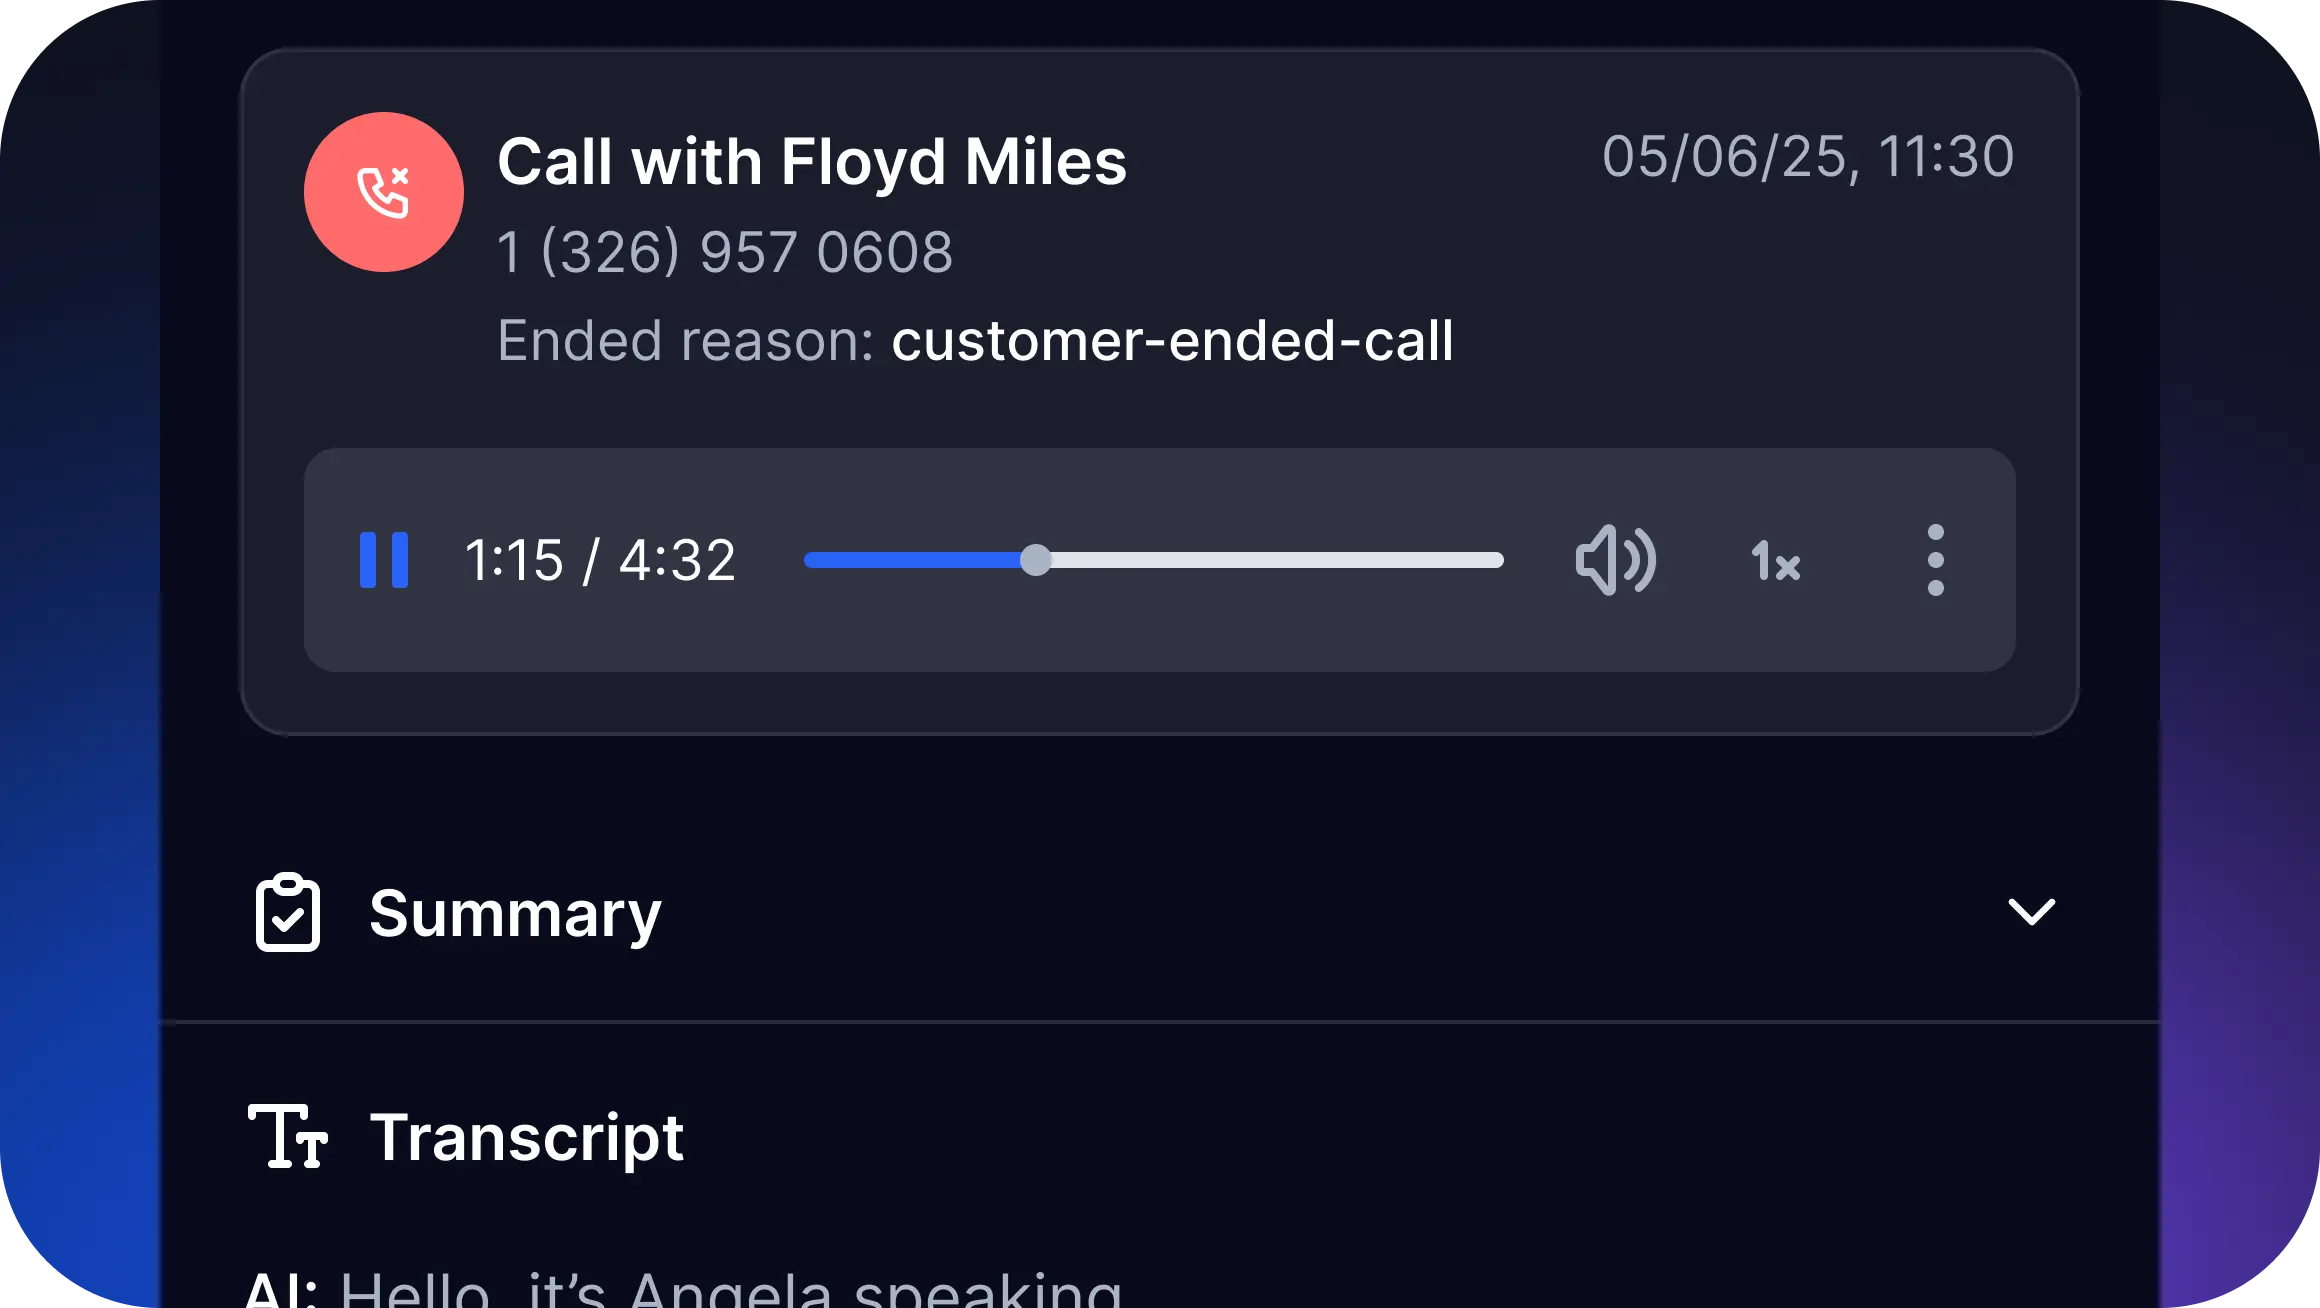
Bekijk de resultaten
Opnames, transcripten en uitkomsten per medewerker en per afdeling: wie gaf iets prijs, wie weigerde en wie meldde het gesprek.
STAP 4
Train gericht
Zet medewerkers die erin trapten in een trainingscampagne en meet de vooruitgang bij de volgende ronde.
Twee manieren van aanvallen
Test je organisatie met uitgaande AI-gesprekken en met live stemimitatie,
de twee technieken die echte aanvallers het vaakst gebruiken.
Uitgaande vishing
De AI-beller belt je medewerkers als de IT-servicedesk die een wachtwoord wil resetten, een leverancier die betaalgegevens wil bevestigen of een collega die gevoelige informatie nodig heeft.
Live stemimitatie
Een getrainde operator spreekt live met je medewerkers in de gekloonde stem van een bestuurder of leverancier, en reageert op elk antwoord zoals een echte aanvaller.
Vishing-simulatie voor grote organisaties
Alles wat je securityteam nodig heeft om telefooncampagnes met AI op te zetten, te beheren en op te schalen,
zonder hardware of eigen GPU's.
Realistische AI-gesprekken
Taalmodellen voeren een natuurlijk gesprek dat meebeweegt met wat de medewerker zegt.
Eigen scenario's
Schrijf je eigen scenario's: wie belt, waarom, en wat de beller probeert te krijgen. Elk scenario wordt eerst getoetst aan een inhoudsbeleid.
Achtergrondgeluid
Een vliegveld, een café of een kantoor op de achtergrond maakt het gesprek nog geloofwaardiger.
Lokale nummers
Koop lokale nummers in meer dan 40 landen direct in het platform, waaronder Nederland en België.
Nummerweergave
Laat een geloofwaardig nummer zien, zodat medewerkers opnemen zoals ze dat bij een echte beller zouden doen.
Gedetailleerde analyses
Elk gesprek met opname, transcript en uitkomst, zodat je ziet waar het risico zit.
Wie gebruikt
vishing-simulatie
Van de eerste werkweek tot de bestuurskamer: teams in de hele organisatie
gebruiken Callstrike om AI-telefoonfraude voor te blijven.
Security awareness
Neem vishing-simulaties op in je doorlopende awarenessprogramma en houd medewerkers scherp.
Aantoonbaar testen
Laat auditors en toezichthouders zien dat je de weerbaarheid van medewerkers tegen AI-aanvallen echt test.
Nieuwe medewerkers
Test nieuwe collega's in hun eerste maanden, zodat veilig gedrag vanaf dag één normaal is.
Afdelingen vergelijken
Vergelijk afdelingen en zet training en budget in waar het risico het grootst is.
Veelgestelde vragen
Een vishing-simulatie is een gecontroleerd nepgesprek naar je eigen medewerkers, met hun toestemming, om te zien of ze informatie delen of een riskante handeling uitvoeren als een overtuigende beller erom vraagt. Callstrike belt met een AI-stem die een natuurlijk gesprek voert, legt de uitkomst vast en vertelt de medewerker daarna dat het een simulatie was, zodat het gesprek een les wordt.
Ja. De AI-beller voert het gesprek in het Nederlands, of in de taal van de medewerker, vanaf een lokaal nummer en rond een voorwendsel dat je zelf kiest, zoals de IT-servicedesk of de salarisadministratie.
Kies een scenario, selecteer de medewerkers, kies lokale nummers en start. Het platform plant en spreidt de gesprekken en toont elke uitkomst in het dashboard.
Medewerkers geven toestemming voordat er wordt gebeld. De AI-beller stopt zodra een medewerker daarom vraagt. Na afloop hoort de medewerker dat het een simulatie was, in het gesprek zelf, via een e-mail met uitleg, of allebei. Scenario's met dreigementen, afpersing of andere zware druk worden geblokkeerd voordat ze kunnen worden opgeslagen.
Ze krijgen een telefoontje van een lokaal nummer. De beller doet zich voor als iemand aannemelijks, zoals de servicedesk, de salarisadministratie of een koerier, en vraagt iets wat een aanvaller zou willen. Wie weigert of het gesprek meldt, slaagt. In beide gevallen leert de medewerker waaraan het gesprek te herkennen was.
Ja. Met live stemimitatie spreekt een getrainde operator in de gekloonde stem van bijvoorbeeld een bestuurder, en reageert op elk antwoord zoals een echte aanvaller.
Ja, als je organisatie de test goed autoriseert en vastlegt. Je test je eigen medewerkers, met hun toestemming, en het platform heeft toestemmingsbeheer om dat aan te tonen.
Lees verder
Vishing-training voor medewerkers
Hoe de training werkt en wat medewerkers leren van een echt gesprek.
GidsWat is vishing?
Hoe een vishing-gesprek werkt, waarom AI het erger maakt en de waarschuwingssignalen.
RegelgevingVishing en de wet in Nederland
Het onderbouwde overzicht voor Nederland, in het Engels.
Klaar om je verdediging
tegen telefoonaanvallen te testen?
Start je eerste vishing-simulatie binnen een dag. Geen hardware nodig:
alles werkt in je browser.